
Switch 2破解大突破!主机游戏数据可提取到 PC
发布时间:2026-10-27 10:06:41 编辑:小小说
分享
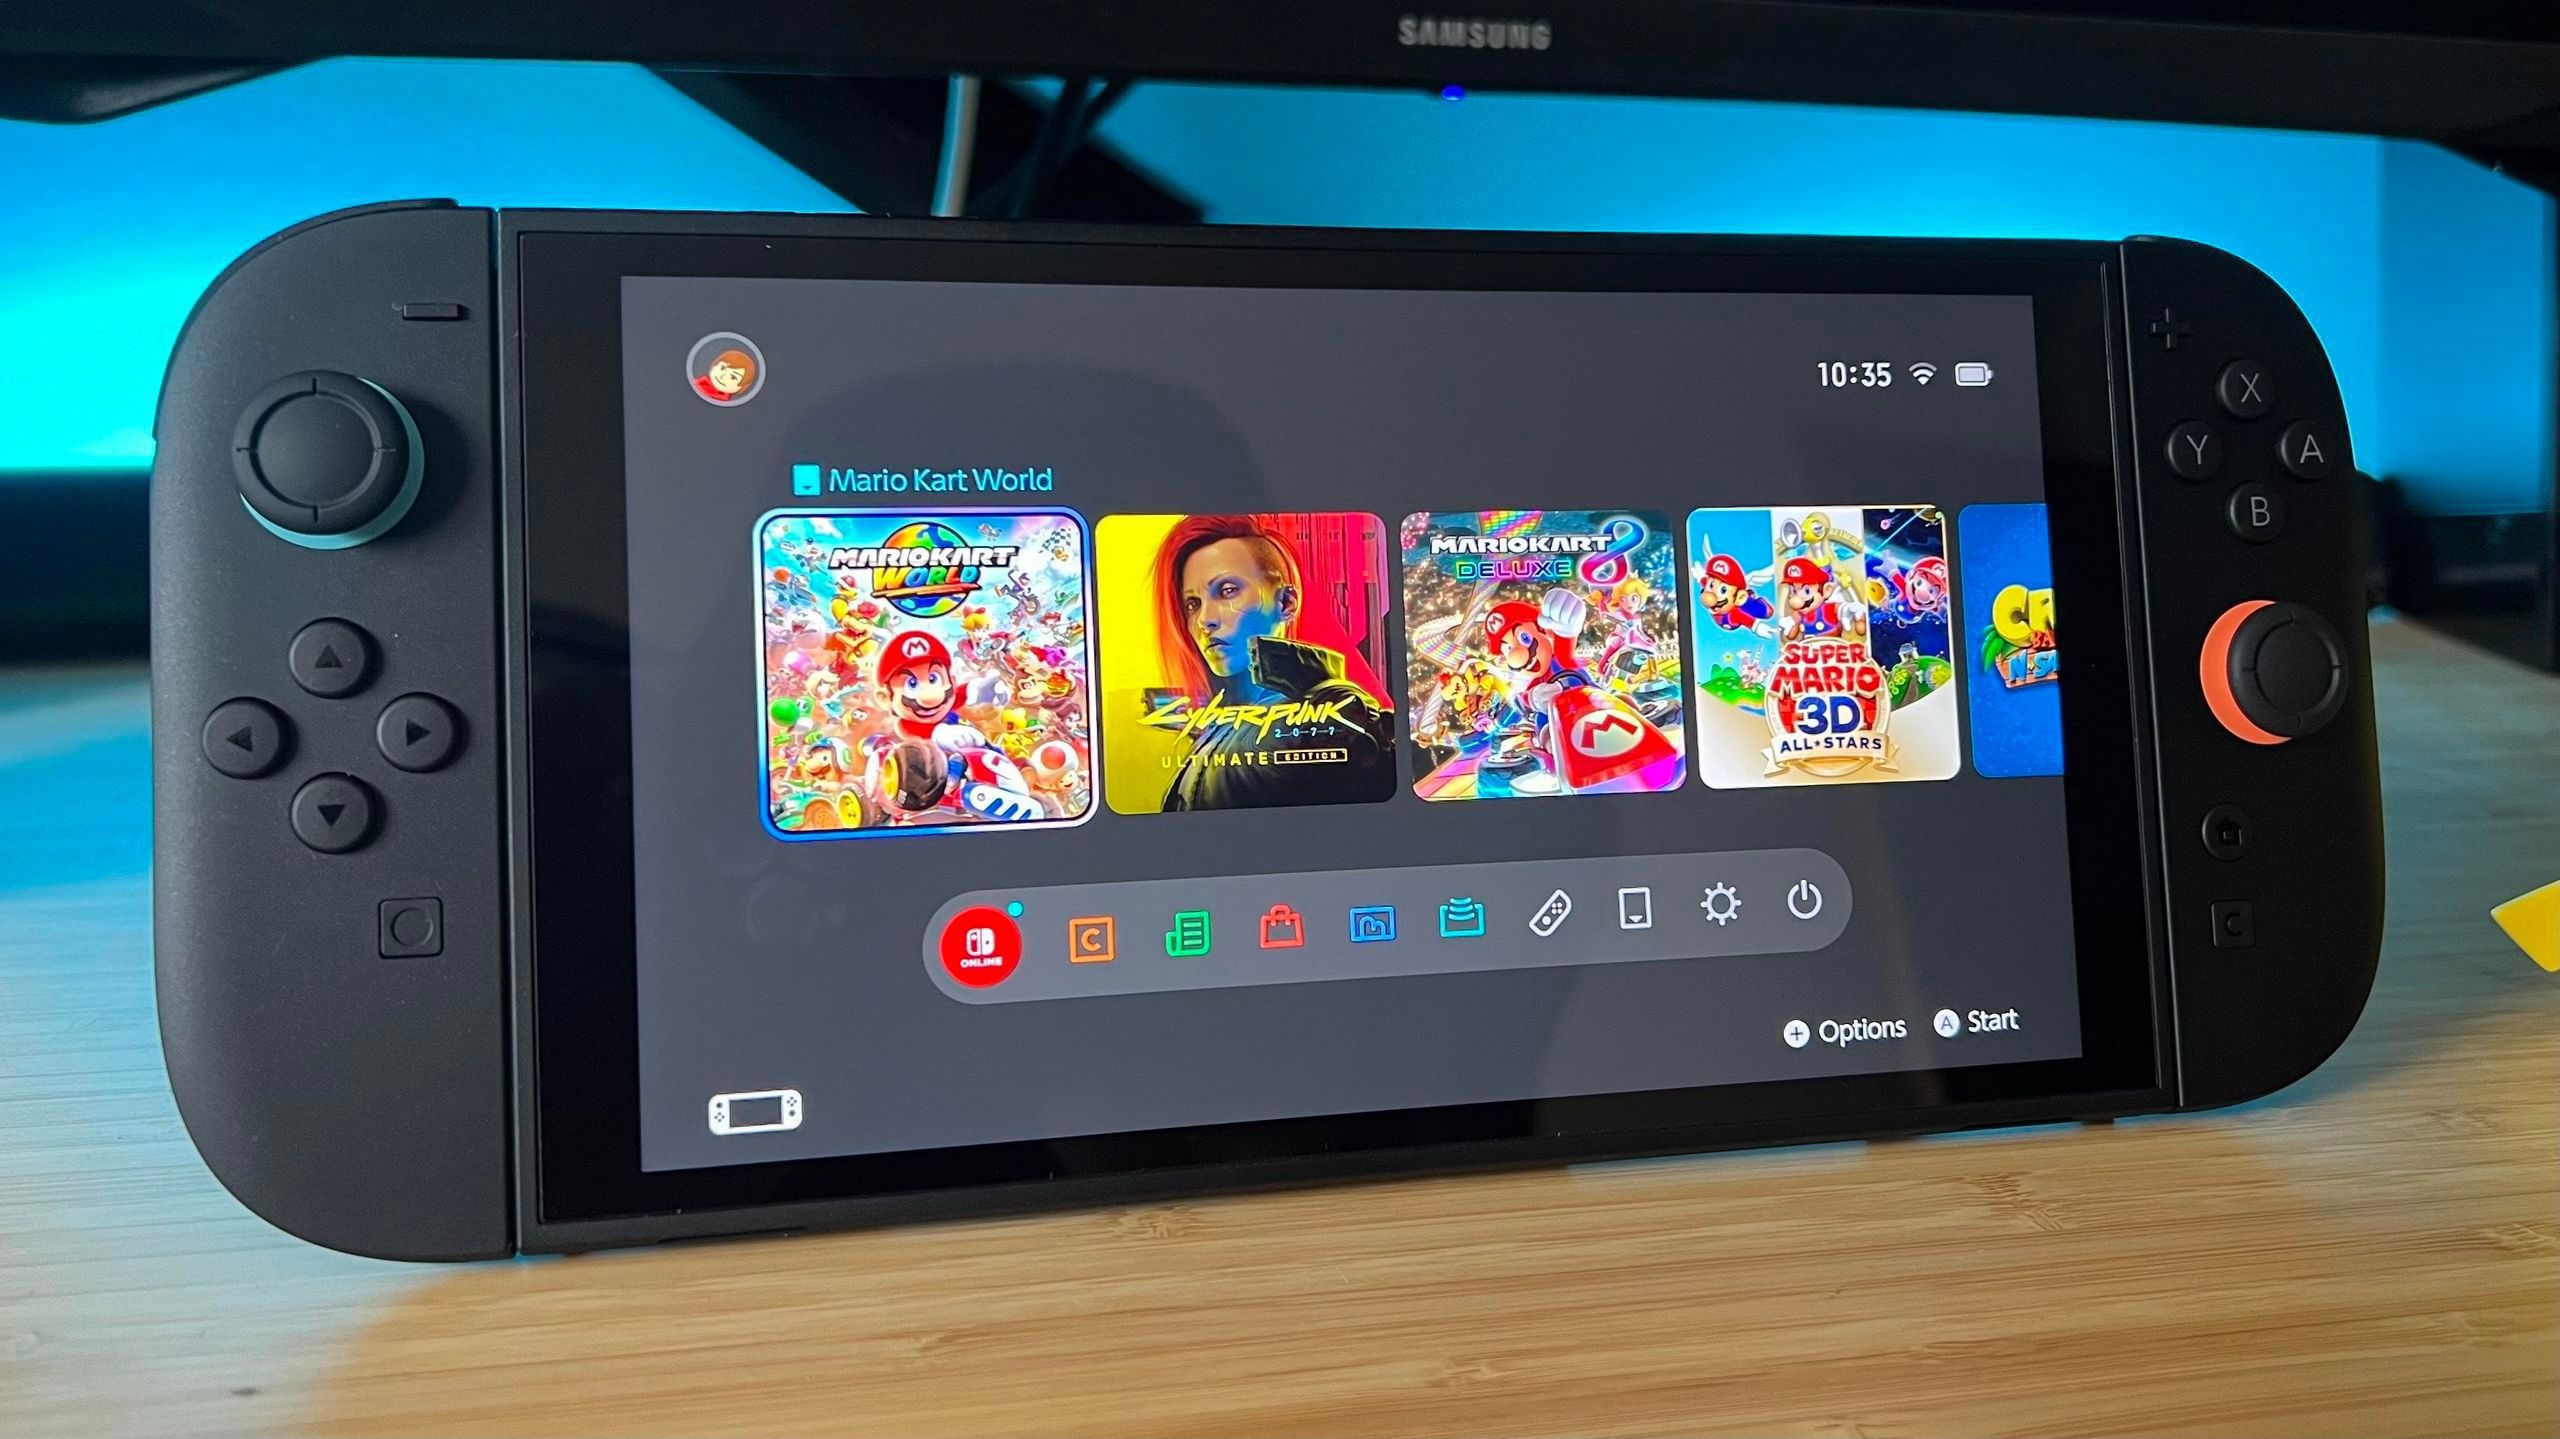
Polygon消息,GBAtemp技术论坛近期公开了一项针对Switch 2的漏洞利用方案。借助该漏洞,使用者能够访问主机的文件系统,同时对内存进行操作,完成主机固件以及游戏文件的完整提取,并将这些数据转移到电脑端。
在此之前,相关人员已经依靠入门编程软件《SmileBASIC4》,实现查看、修改Switch 2文件系统的操作。本次新出现的漏洞拥有更大的操控范围,文件系统内各类内容都可以被处理,游戏文件提取也包含在内。该漏洞仅能在版本为Ver.23.0.1的Switch 2固件上生效。
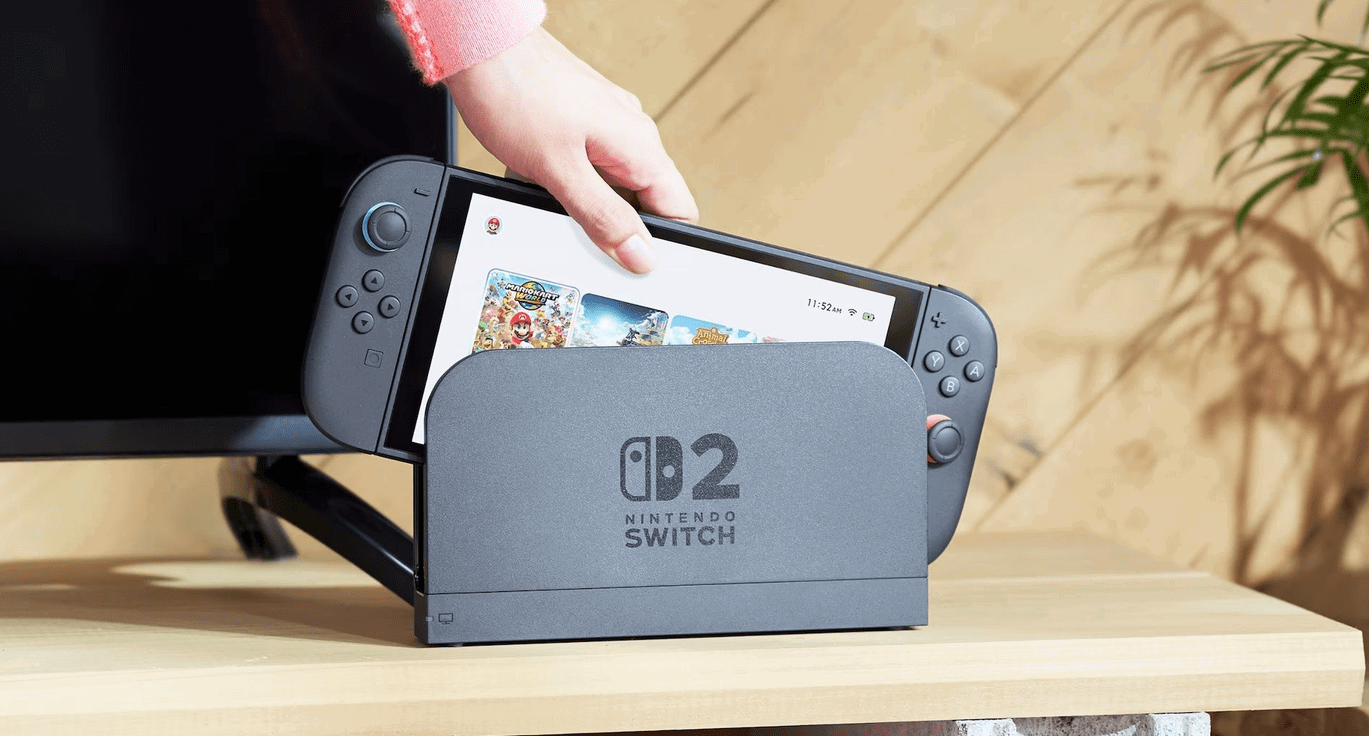
不过这项进展并不代表现在就可以在电脑上运行Switch 2游戏。报道中明确说明,想要运行提取出来的游戏文件,还需要等待适配Switch 2的模拟器开发完成。即便如此,文件提取通道打通,也降低了后续主机修改、逆向相关操作的门槛。
这一技术成果本身也存在明显局限,该漏洞无法获取内核访问权限,不能实现对主机的全部控制。Polygon分析认为,这次发现会带动模拟器开发与逆向相关测试,也会促使相关人员继续尝试获取内核层面的权限。
玩家点评



Copyright©2024 御三家Game营业执照版权所有 湘ICP备2024091276号-1 湘ICP证B2-20250186湘EDI证B2-20250186 客服热线:400-8783-790客服邮箱:Customer@steamlease.cn
举报邮箱:complaints@steamlease.cn

举报邮箱:complaints@steamlease.cn
友情链接:游戏模组下载
暂无评论