
PS5 14.20 补丁仅撑 8 小时,用户态漏洞再次被突破
发布时间:2026-10-22 17:28:47 编辑:小小说
分享
索尼刚推送 PS5 14.20 系统,试图封住 14.10 的安全缺口,结果新固件上线约 8 小时就被黑客 master_s9 突破。
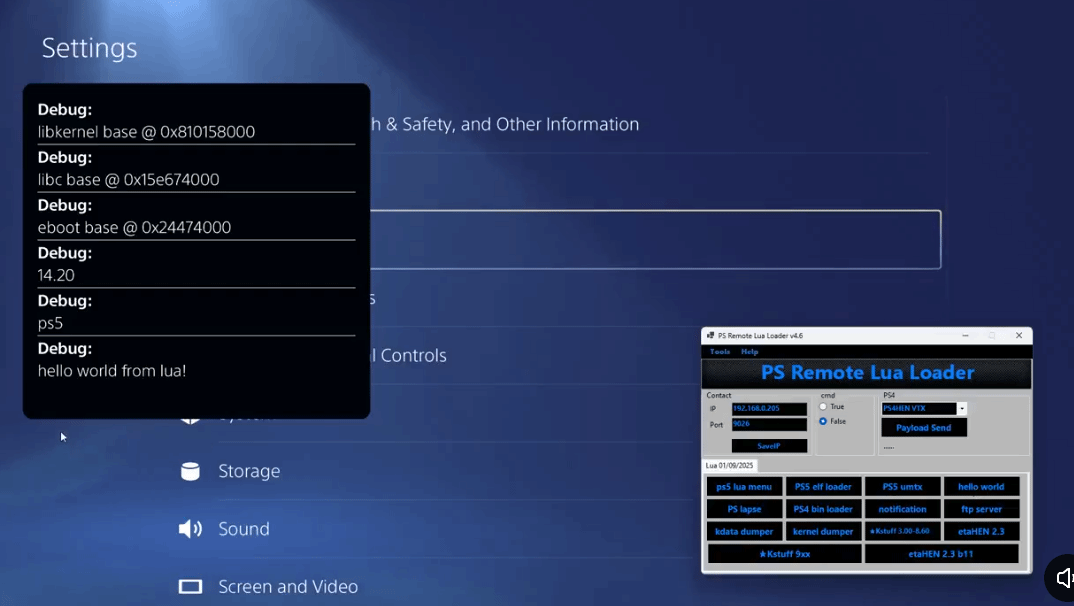
这次被利用的并不是内核级漏洞,而是用户层漏洞。它借助 Artemis 存档路径和 Remote Lua Loader 触发,本质上仍与 Lua 游戏盘路径有关。此类方案常见于部分日版 Galgame 光碟,例如《野良与皇女与流浪猫之心》《千之刃涛 桃花染的皇姬》。目前该利用链已能执行 Payload,并开启 FTP 服务,相关进展也在社区内得到验证。
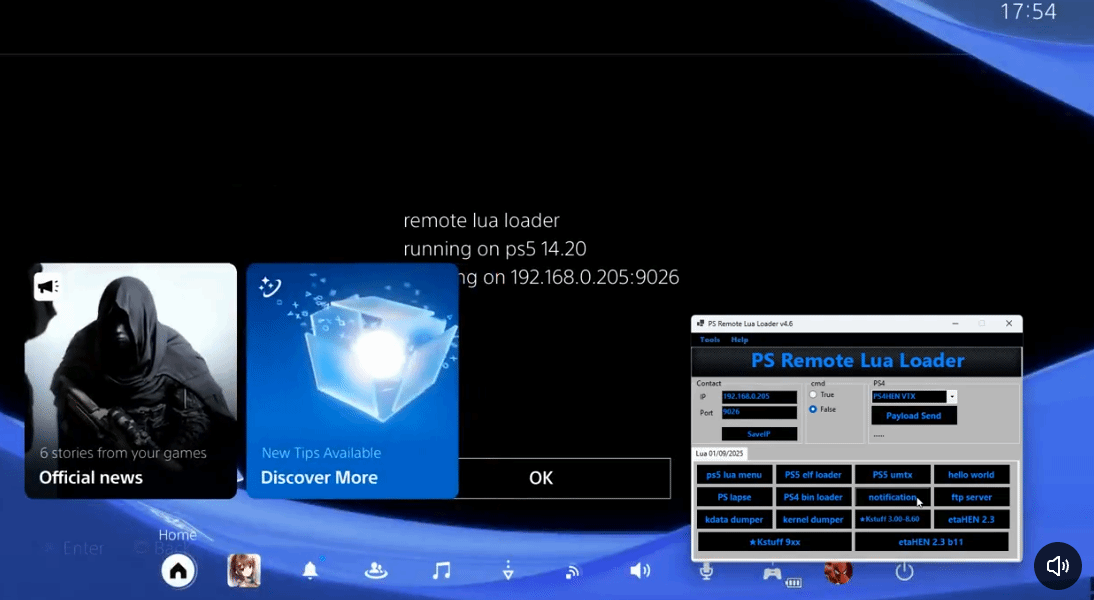
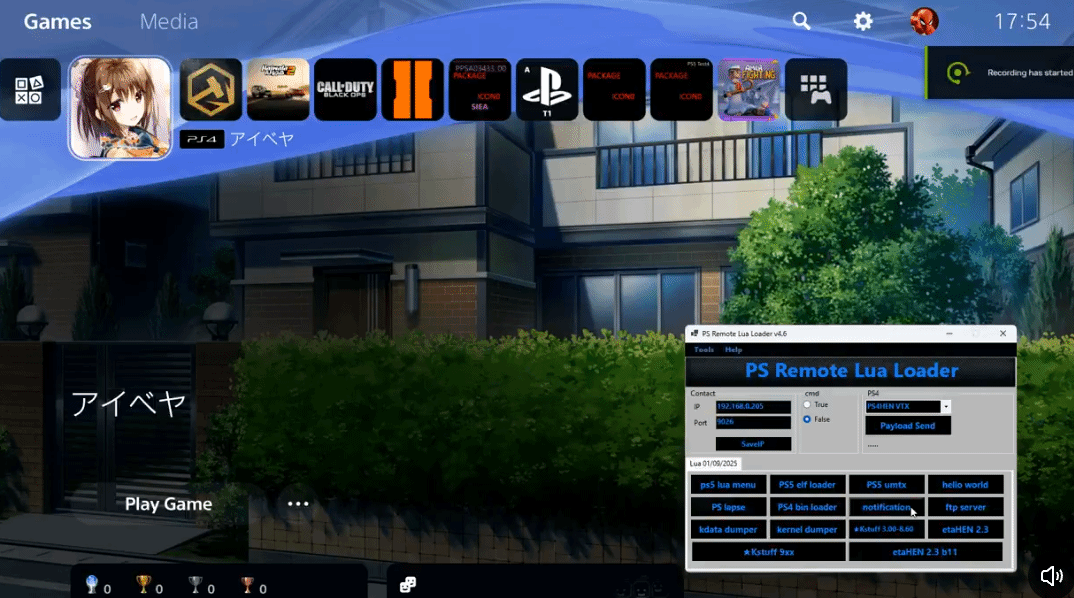
过去几周,PS5 自制社区连续放出针对旧固件的越狱方案,索尼则通过系统更新不断封堵。双方像“打地鼠”一样来回拉扯,但这次索尼的新补丁没能守住太久。
对索尼而言,这类攻防不只是技术层面的较量。PlayStation 生态的发行商和开发商之所以愿意投入资源,很大程度上仍依赖主机平台对盗版和未授权运行的控制能力。随着更强 AI 模型进入攻防流程,破解与反制的门槛都在被改写,索尼需要面对的安全压力也在上升。
玩家点评



Copyright©2024 御三家Game营业执照版权所有 湘ICP备2024091276号-1 湘ICP证B2-20250186湘EDI证B2-20250186 客服热线:400-8783-790客服邮箱:Customer@steamlease.cn
举报邮箱:complaints@steamlease.cn

举报邮箱:complaints@steamlease.cn
友情链接:游戏模组下载
暂无评论